Penerapan standar keamanan data kecerdasan buatan kini menjadi benteng pertahanan krusial bagi siapa pun yang rutin memanfaatkan automasi digital dalam operasional harian. Ketika model bahasa besar dan berbagai generator visual canggih diadopsi secara massal, antusiasme efisiensi sering kali mengaburkan kewaspadaan mendasar. Tanpa disadari, potongan kode program kepemilikan, data finansial internal, hingga rekam medis rahasia kerap terlempar ke dalam kotak dialog sistem cerdas tanpa pengaman yang memadai.
Kondisi ini menciptakan paradoks teknologi yang mengkhawatirkan. Di satu sisi, produktivitas melonjak tajam berkat kemampuan pemrosesan informasi otomatis yang luar biasa cepat. Di sisi lain, celah kebocoran kekayaan intelektual melebar ke tingkat yang belum pernah dihadapi industri sebelumnya. Memahami anatomi risiko serta menerapkan tata kelola yang ketat bukan lagi sekadar pilihan operasional, melainkan imperatif bisnis untuk memastikan kelangsungan hidup entitas digital.
Lanskap Ancaman Digital dalam Ekosistem Kecerdasan Buatan Modern
Evolusi model generatif memperkenalkan vektor serangan baru yang tidak selalu terdeteksi oleh perangkat lunak antivirus konvensional. Tuntutan atas keamanan data kecerdasan buatan kian mendesak tatkala ribuan karyawan secara spontan memasukkan draf kontrak, strategi pemasaran tertutup, dan data pelanggan ke platform pihak ketiga demi mempercepat tenggat kerja. Praktik yang dikenal sebagai bayang-bayang teknologi cerdas atau shadow AI ini berjalan tanpa pengawasan departemen kepatuhan maupun tim infrastruktur informasi.
Ancaman berikutnya bersumber dari mekanisme pembelajaran mesin itu sendiri. Penyedia layanan publik umumnya memanfaatkan riwayat interaksi pengguna untuk melatih dan menyempurnakan model generasi berikutnya. Jika sistem tersebut menyerap informasi rahasia, bukan hal mustahil bagi pengguna lain di belahan bumi berbeda untuk memunculkan kembali cuplikan data sensitif tersebut melalui teknik rekayasa perintah balik atau prompt extraction. Panduan resmi dari institusi seperti Badan Siber dan Sandi Negara senantiasa mengingatkan bahwa pengabaian klasifikasi informasi pada sistem berbasis awan merupakan gerbang utama insiden siber nasional.
Selain ekstraksi data pasif, ancaman injeksi perintah berbahaya atau prompt injection kini berkembang menjadi senjata favorit para peretas. Melalui manipulasi input yang tampak sepele, penyerang dapat memaksa sistem mengabaikan batasan etika dasarnya, membuka direktori tersembunyi, atau memuntahkan kredensial antarmuka pemrograman yang terhubung ke peladen utama perusahaan.
Strategi Teknis Melindungi Privasi Informasi pada Platform Otomasi
Membangun mekanisme perlindungan yang tangguh menuntut integrasi antara kedisiplinan operasional manusia dan konfigurasi arsitektur komputasi yang kokoh. Pendekatan tambal sulam terbukti tidak mampu mengimbangi kompleksitas model pembelajaran mesin yang dinamis. Diperlukan serangkaian langkah terstruktur yang saling menopang agar inovasi tetap bergulir tanpa mengorbankan integritas informasi.
Penerapan Kebijakan Sanitasi Informasi Sebelum Pengiriman Perintah Prompt
Langkah paling mendasar bermula dari pintu masuk interaksi manusia dengan mesin. Setiap organisasi wajib menetapkan protokol pembersihan data otomatis yang menyaring informasi identitas pribadi, nomor rekening, kata sandi, maupun rahasia dagang sebelum teks dikirimkan ke peladen eksternal. Perangkat pencegah kehilangan data modern kini dapat dipasang langsung pada peramban kerja guna memblokir penempelan teks sensitif ke platform kecerdasan buatan komersial secara seketika.
Pemanfaatan Model Bahasa Lokal Tanpa Paparan Server Publik
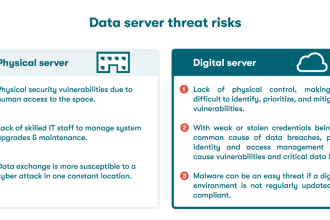
Bagi korporasi yang mengelola data bervolume tinggi dengan tingkat kerahasiaan ketat, mengandalkan platform publik berbasis komputasi awan menimbulkan risiko kepatuhan yang masif. Mengalihkan beban kerja ke model sumber terbuka yang dijalankan di peladen internal berkonsep on-premise atau komputasi tepi memberikan kontrol penuh atas alur sirkulasi data. Dengan skenario ini, tidak ada satu pun bit informasi yang merembes keluar dari jaringan lokal, sehingga faktor penentu keberhasilan keamanan data kecerdasan buatan terletak pada ketahanan perimeter intranet perusahaan itu sendiri.
Pengaturan Izin Akses Berbasis Peran dengan Prinsip Hak Istimewa Terendah
Prinsip hak istimewa paling rendah atau least privilege principle harus ditegakkan tanpa kompromi saat menghubungkan basis data internal ke agen automasi cerdas. Agen cerdas yang bertugas menyusun laporan keuangan mingguan tidak boleh diberikan wewenang membaca direktori pengembangan produk riset. Pembatasan akses berbasis peran memastikan bahwa sekiranya agen tersebut mengalami kompromi keamanan akibat manipulasi perintah, dampak kerusakan dapat dikarantina dalam lingkup seminimal mungkin.
Isolasi Informasi Sensitif Melalui Teknik Pseudonimisasi dan Kriptografi Menyeluruh
Ketika analisis terhadap data riil tidak dapat dihindari, teknik penyamaran identitas atau pseudonimisasi menjadi tameng penyelamat yang ampuh. Mengganti nama individu, identitas entitas, dan nilai numerik kunci dengan kode acak sebelum diproses oleh algoritma memungkinkan analisis pola tetap berjalan akurat tanpa membeberkan konteks aslinya. Praktik ini menegaskan bahwa pilar utama keamanan data kecerdasan buatan bertumpu pada integritas enkripsi yang kuat, baik saat data berpindah jalur maupun saat tersimpan di piringan memori.
Audit Berkala Jalur Komunikasi Antarmuka Pemrograman Aplikasi
Interkoneksi antar-perangkat lunak melalui antarmuka pemrograman aplikasi sering menjadi titik lemah yang terlupakan. Kunci otentikasi yang disematkan langsung dalam baris kode repositori publik adalah santapan empuk mesin pencari peretas. Menerapkan pengelola rahasia terpusat, membatasi durasi aktif token akses, serta mengaktifkan pemantauan lalu lintas data yang mencurigakan secara berkesinambungan merupakan kewajiban mutlak bagi tim rekayasa perangkat lunak modern.
Penonaktifan Fitur Retensi Riwayat dan Pelatihan Ulang Mesin Pembelajar
Sebagian besar penyedia layanan cerdas terkemuka kini menyediakan opsi pengaturan privasi korporat yang melarang penggunaan data percakapan untuk penyempurnaan model dasar mereka. Administrator sistem wajib memeriksa dan mengunci preferensi ini pada seluruh akun operasional organisasi. Melalui perjanjian tingkat layanan tingkat perusahaan yang transparan, risiko kebocoran informasi akibat daur ulang korpus teks publik dapat diminimalkan hingga ke titik nol.
Peningkatan Literasi Siber Karyawan demi Menangkal Rekayasa Sosial Canggih
Arsitektur pertahanan paling canggih sekalipun akan runtuh jika faktor manusia diabaikan begitu saja. Karyawan perlu dibekali pemahaman nyata mengenai batas-batas data yang boleh dan dilarang untuk dibagikan kepada sistem automasi. Simulasi berkala terhadap serangan manipulasi psikologis berbasis teks cerdas terbukti efektif menghalau celah kerentanan dalam arsitektur keamanan data kecerdasan buatan yang sudah dirancang dengan investasi besar.
Menghadapi Kompleksitas Regulasi dan Tantangan Integrasi Sistem Korporat
Kepatuhan terhadap Undang-Undang Perlindungan Data Pribadi di Indonesia maupun kerangka regulasi global seperti GDPR menempatkan beban tanggung jawab hukum yang nyata di pundak para pengambil keputusan teknologi. Kegagalan mencegah tereksposnya informasi rahasia konsumen bukan hanya memicu sanksi finansial yang mencekik, tetapi juga menghancurkan reputasi merek yang dibangun selama puluhan tahun dalam hitungan detik.
Sering kali, keruntuhan sistem bersumber dari ilusi stabilitas semu di mana manajemen merasa aman hanya karena target kuantitatif tercapai, padahal retakan struktural internal sedang menganga lebar. Ketidaksinkronan antara ambisi kinerja jangka pendek dan tata kelola risiko fundamental kerap memicu kepanikan mendadak, sebuah fenomena yang mengingatkan kita pada dinamika tata kelola organisasi di arena lain, sebagaimana diulas dalam Gejolak Dramatis Flamengo dan 4 Fakta Kunci Pemecatan Pasca Menang Telak, di mana keputusan drastis meledak di balik layar tatkala friksi internal diabaikan demi hasil instan.
Dalam ranah komputasi modern, mematuhi regulasi UU PDP sekaligus memperkokoh keamanan data kecerdasan buatan pada level korporat menuntut transparansi total. Setiap siklus hidup data, mulai dari pengumpulan, pembersihan, inferensi algoritma, hingga pemusnahan berkas riwayat, harus terdokumentasi rapi dalam buku log yang siap diaudit sewaktu-waktu oleh otoritas berwenang.
Langkah Proaktif Membangun Ekosistem Digital yang Berkelanjutan dan Tangguh
Transformasi teknologi cerdas tidak dapat dibendung, dan menolaknya sama saja dengan menyerahkan keunggulan kompetitif kepada para pesaing. Solusi rasional yang tersisa adalah beradaptasi secara cerdas dengan memperlakukan sistem pembelajaran mesin sebagai mitra komputasi yang harus diawasi secara konstan melalui prinsip nihil kepercayaan atau zero trust. Jangan pernah berasumsi bahwa lingkungan eksternal aman hanya karena penyedia layanan memiliki reputasi raksasa industri.
Mulai hari ini, lakukan inventarisasi menyeluruh terhadap seluruh titik sentuh perangkat automasi di lingkungan kerja Anda. Pisahkan jaringan uji coba dari jaringan produksi, tetapkan batas kuota data yang dapat diproses per sesi, dan lakukan peninjauan keamanan berlapis setiap kali ada fitur baru yang diluncurkan ke publik. Dengan membangun ekosistem yang menempatkan keamanan data kecerdasan buatan sebagai prioritas fundamental, laju inovasi bisnis dapat terus dipacu kencang tanpa rasa waswas akan bencana siber yang mengintai di balik tabir komputasi modern.