Isu lonjakan risiko akibat php security vulnerabilities mengguncang infrastruktur web global setelah kecerdasan buatan mengungkap celah eksekusi kode jarak jauh paling berbahaya dalam sejarah modern. Selama puluhan tahun, bahasa pemrograman PHP telah menjadi tulang punggung yang menopang lalu lintas data di seluruh dunia tanpa banyak disorot publik awam. Namun, ketika kerentanan sistemik pada inti perangkat lunak ini terbuka, dampaknya merambat secara instan ke jutaan peladen, portal pemerintahan, hingga platform perdagangan elektronik global.
Kepanikan bermula ketika firma keamanan Wiz Research merilis laporan komprehensif mengenai serangkaian celah berisiko tinggi yang mereka namai PHP2Shell. Melalui teknik pengujian mutakhir yang dipadukan dengan kecerdasan buatan, para peneliti mendapati bahwa celah pada komponen inti PHP memungkinkan peretas jahat menjalankan perintah berbahaya tanpa perlu melakukan otentikasi identitas. Sesuai dengan standar peliputan PutihBersih, penelusuran fakta secara jernih dan berimbang sangat dibutuhkan untuk membedah skala ancaman nyata yang dihadapi jutaan pemilik situs web saat ini.
Anatomi PHP2Shell dan Cara Kecerdasan Buatan Membongkar Celah Fatal
Laporan teknis yang dirilis oleh Wiz Research mengonfirmasi bahwa temuan mendalam terkait php security vulnerabilities ini secara langsung membuktikan kerentanan bahasa pemrograman yang menopang lebih dari 70 persen situs web aktif di internet. Dari sistem manajemen konten populer seperti WordPress dan Drupal hingga sistem internal korporasi raksasa, mayoritas arsitektur digital dunia bertumpu pada runtime PHP. Kerentanan yang ditemukan memungkinkan serangan Remote Code Execution (RCE), yaitu situasi di mana pihak luar dapat mengirimkan instruksi tersembunyi ke server dan mengambil alih kendali sistem secara penuh.
Metode penemuan celah ini menandai babak baru dalam lanskap keamanan perangkat lunak. Tim peneliti tidak lagi semata-mata mengandalkan audit manual baris demi baris kode yang memakan waktu berbulan-bulan, melainkan memanfaatkan agen kecerdasan buatan untuk memindai kelemahan logika di dalam kode sumber terbuka PHP. Hasilnya mengejutkan banyak pakar, karena agen AI mampu mengidentifikasi dua celah spesifik yang luput dari pantauan pengembang selama bertahun-tahun. Fleksibilitas pemrosesan data internal PHP yang selama ini dianggap aman ternyata memiliki celah struktural yang dapat dimanipulasi melalui permintaan web yang dirancang khusus.
Koalisi Global OpenAI dan Gerakan Patch the Planet
Menyadari skala ancaman yang begitu masif, respons internasional tidak berjalan secara sporadis. OpenAI mempublikasikan inisiatif bertajuk Patch the Planet, sebuah gerakan koordinasi global yang berlangsung secara rahasia selama dua bulan terakhir sebelum kerentanan ini diumumkan ke publik. Inisiatif tersebut dipimpin langsung oleh OpenAI bersama koalisi yang melibatkan para pengelola inti PHP, peneliti independen, serta penyedia infrastruktur keamanan siber kelas dunia.
Pendekatan kolaboratif ini diambil demi mencegah eksploitasi massal sebelum pengembang situs web sempat memperbarui sistem mereka. Kerjasama lintas benua tersebut memastikan bahwa ancaman destruktif dari php security vulnerabilities membutuhkan penanganan kolektif yang matang, mulai dari pembuatan tambalan kode, pengujian kompatibilitas mundur, hingga penyusunan panduan mitigasi bagi komunitas open source. Keterlibatan agen AI otonom dalam menemukan sekaligus memvalidasi kerentanan ini membuktikan bahwa teknologi AI kini memegang peranan krusial sebagai pisau bermata dua dalam ranah pertahanan digital.
Respons Cepat Infrastruktur Cloudflare dan Peringatan Resmi NCSC
Sebelum perincian teknis kerentanan dirilis secara luas kepada komunitas global, penyedia jaringan pengiriman konten dan keamanan Cloudflare telah mengambil langkah preventif. Berdasarkan pengumuman resmi di blog korporasi mereka, Cloudflare secara otomatis mengaktifkan perlindungan Web Application Firewall (WAF) bagi seluruh pelanggannya. Upaya mitigasi proaktif ini dirancang untuk meredam eksploitasi massal atas php security vulnerabilities dengan memasang filter penyaring serangan pada lapisan gerbang lalu lintas data internet.
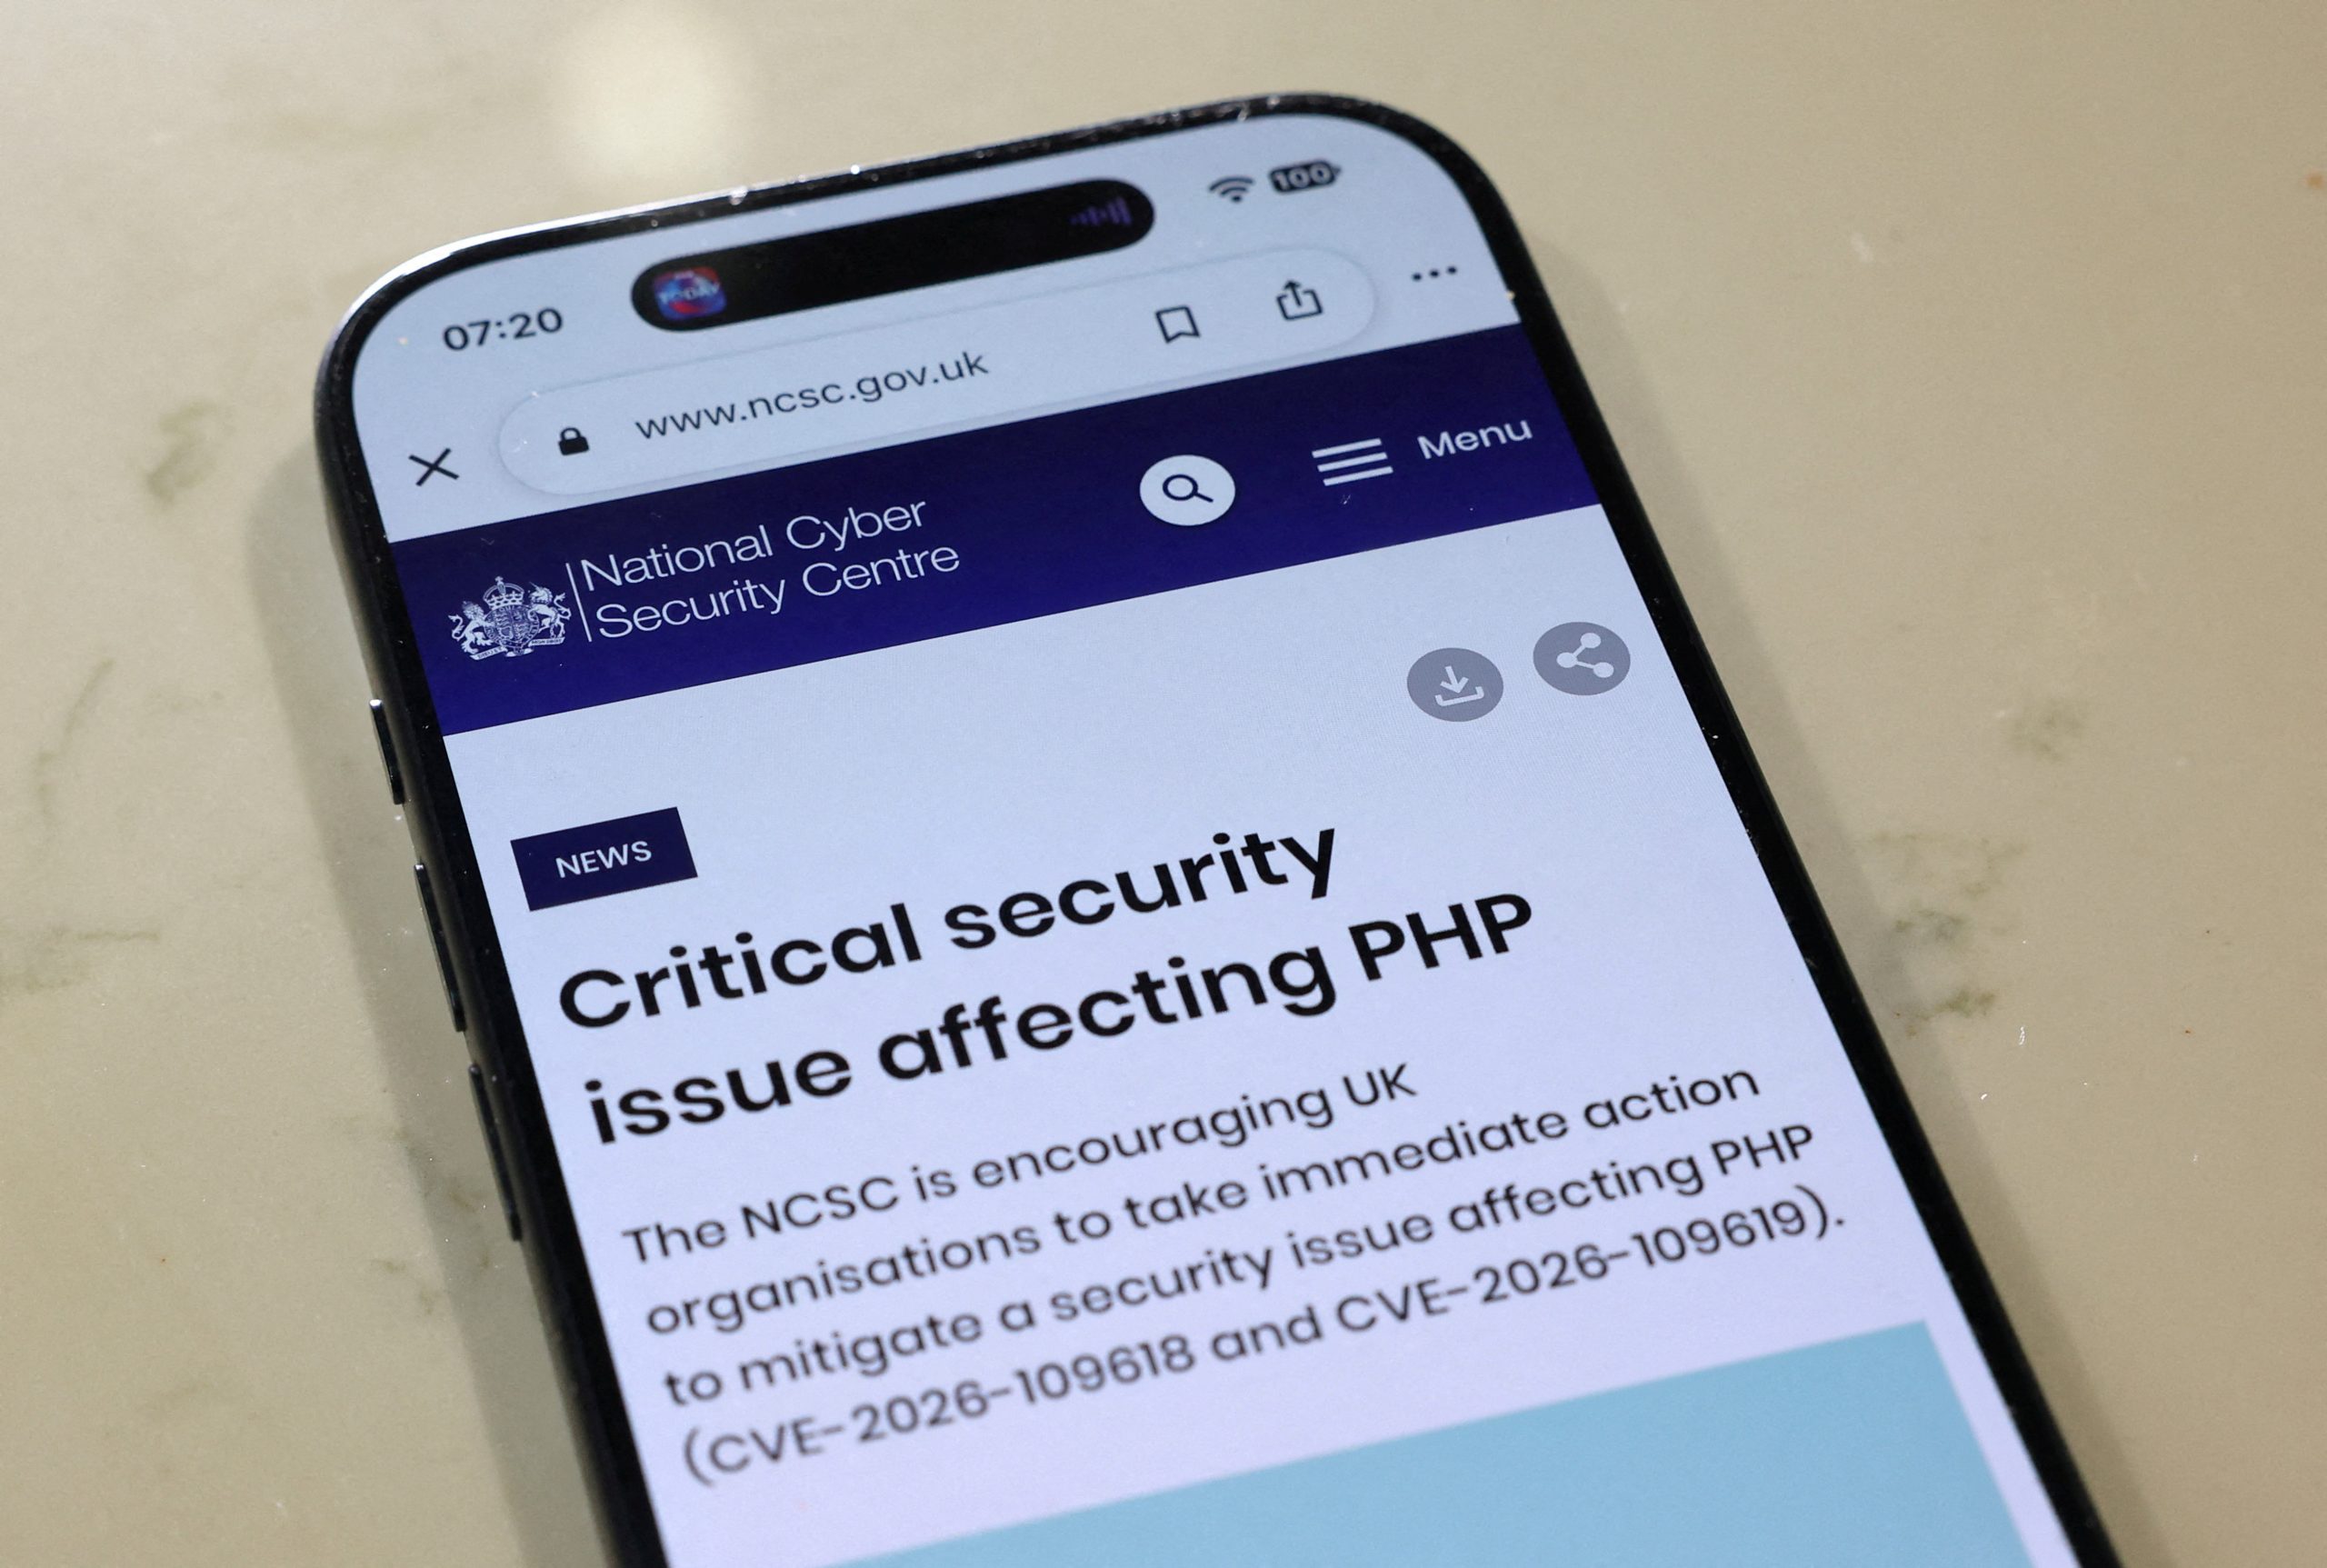
Pada saat yang sama, badan otoritas keamanan siber nasional di berbagai negara mulai membunyikan alarm bahaya. National Cyber Security Centre (NCSC) yang berbasis di Inggris menerbitkan peringatan resmi bernomor prioritas tinggi. NCSC memperingatkan seluruh administrator jaringan, kementerian, dan sektor perbankan bahwa penyerang memiliki potensi nyata untuk mengeksekusi perintah arbitrer pada peladen mana pun yang menjalankan versi PHP rentan tanpa proteksi memadai. NCSC menggarisbawahi urgensi pembaruan perangkat lunak ke rilis keamanan resmi yang telah disiapkan oleh tim pengembang PHP.
Dampak Nyata Lapangan dari Pemadaman Web Hingga Sikap Para Pemimpin Dunia
Guncangan dari penemuan kerentanan kritis ini bukan sekadar simulasi di atas kertas laboratorium. Di Belgia, kantor berita Belga News Agency melaporkan bahwa sejumlah situs web institusi penting dan swasta mendadak tidak dapat diakses pada Kamis pagi. Pengelola portal mengambil keputusan berani untuk mematikan peladen mereka secara sukarela sebagai tindakan pencegahan darurat setelah informasi mengenai risiko eksploitasi beredar di kalangan insinyur siber Eropa.
Kondisi ini menarik perhatian pimpinan negara dan pengambil kebijakan di panggung internasional. Sebagaimana dilaporkan oleh Al Jazeera, para pemimpin dunia dan pemangku kepentingan keamanan nasional mengeluarkan imbauan keras agar sektor publik dan swasta memperlakukan insiden ini sebagai ancaman ketahanan nasional. Ketergantungan global pada satu bahasa pemrograman dasar seperti PHP menunjukkan betapa rapuhnya rantai pasok perangkat lunak dunia ketika komponen fundamentalnya mengalami kompromi keamanan. Rentetan kepanikan akibat php security vulnerabilities bahkan memicu langkah pencegahan ekstrem di berbagai instansi yang memilih offline sementara demi mengamankan basis data strategis mereka.
Panduan Mitigasi Mendesak Bagi Pengembang dan Administrator Server
Mengingat luasnya area serangan, para pemilik infrastruktur teknologi informasi harus bergerak cepat menerapkan langkah proteksi bertingkat guna meminimalkan risiko intrusi.
Pembaruan Runtime PHP ke Versi Resmi Paling Aman
Tindakan utama yang tidak dapat ditawar dalam menanggapi bahaya php security vulnerabilities secara efektif adalah memperbarui paket instalasi runtime PHP di seluruh peladen produksi ke versi terbaru yang memuat patch resmi. Pengembang inti PHP telah merilis tambalan darurat yang mematikan jalur eksekusi berbahaya pada sistem inti. Mengabaikan pembaruan ini berarti membiarkan pintu gerbang server terbuka lebar bagi pemindai bot otomatis yang kini mulai berkeliaran di internet mencari sasaran empuk.
Penguatan Lapisan Firewall Aplikasi Web
Bagi organisasi berskala besar yang membutuhkan waktu untuk menguji kompatibilitas pembaruan perangkat lunak, menerapkan aturan khusus pada Web Application Firewall merupakan benteng pertahanan lini pertama yang mutlak. Pastikan aturan pendeteksi serangan PHP2Shell aktif untuk menyaring muatan berbahaya sebelum permintaan tersebut sempat diproses oleh interpreter PHP di peladen lokal.
Isolasi Hak Akses dan Audit Menyeluruh Lingkungan Produksi
Langkah mitigasi berikutnya menuntut peninjauan ketat pada tingkat sistem operasi. Pastikan proses kerja PHP dijalankan menggunakan akun pengguna dengan hak akses minimal (least privilege). Batasi eksekusi fungsi bawaan yang berisiko tinggi melalui konfigurasi berkas php.ini serta nonaktifkan eksekusi berkas pada direktori unggahan publik guna memastikan tidak ada skrip siluman yang dapat dijalankan secara sepihak.
Paradigma Baru Ketahanan Siber Era Penemuan Celah Otomatis
Fenomena terkuaknya PHP2Shell menegaskan pergeseran paradigma dalam dunia keamanan teknologi modern. Selama era manual, kerentanan yang bersembunyi di lapisan terdalam kode dasar dapat terkubur tanpa terdeteksi selama lebih dari satu dekade. Kehadiran agen cerdas berbasis model bahasa besar telah mengubah lanskap audit keamanan secara dramatis, memungkinkan penemuan pola kelemahan kompleks dalam hitungan jam.
Kolaborasi terbuka antara OpenAI, Wiz Research, Cloudflare, dan komunitas pengembang PHP menjadi cetak biru bagi pertahanan siber masa depan. Keberhasilan identifikasi dini php security vulnerabilities memperlihatkan babak baru pertahanan proaktif, di mana penemu celah berkoordinasi secara rahasia dan bertanggung jawab demi melindungi miliaran pengguna sebelum informasi sensitif jatuh ke tangan sindikat kriminal siber. Kesiapsiagaan, kecepatan pembaruan sistem, dan kepatuhan terhadap protokol keamanan kini bukan lagi sekadar opsi teknis, melainkan pilar utama kelangsungan peradaban digital modern.