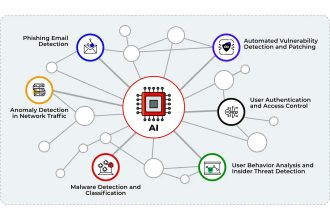
Isu krusial mengenai keamanan data AI kini menjadi perhatian paling mendesak di tengah masifnya adopsi teknologi otomatisasi cerdas pada berbagai lini bisnis modern. Eksplorasi model bahasa berskala besar tidak lagi terbatas pada eksperimen laboratorium riset, melainkan telah menjelma menjadi mesin penggerak efisiensi kerja harian para profesional. Mulai dari perumusan algoritma pemrograman, pembedahan laporan keuangan internal, hingga kurasi komunikasi korporat rahasia, ketergantungan terhadap asisten cerdas digital melaju kencang tanpa preseden tandingan.
Akan tetapi, laju implementasi yang terlampau agresif kerap mengabaikan prinsip kehati-hatian dalam perimeter pertahanan infrastruktur teknologi informasi. Banyak organisasi secara tidak sadar memasukkan data bernilai tinggi ke dalam sistem pihak ketiga tanpa memahami arsitektur penyimpanan, mekanisme pelatihan ulang model, serta potensi eksfiltrasi data oleh pihak luar. Tanpa pengawalan arsitektur yang tangguh, lompatan produktivitas yang diharapkan justru dapat berubah menjadi pintu masuk bagi bencana kebocoran kekayaan intelektual.
Mengapa Integrasi Kecerdasan Buatan Membuka Celah Kerentanan Baru
Ketika sebuah korporasi menghubungkan antarmuka pemrograman aplikasi milik penyedia model eksternal ke dalam alur kerja internal, demarkasi perimeter data seketika menjadi kabur. Berkas sensitif yang diunggah oleh staf operasional ke dalam bilah perintah kerap melintasi batas yurisdiksi server tanpa lapisan enkripsi ujung-ke-ujung yang terverifikasi secara ketat. Fenomena penggunaan teknologi tanpa izin resmi departemen teknologi informasi, atau yang kerap diistilahkan sebagai bayang-bayang komputasi, memperparah risiko eksposur informasi privat tanpa jejak audit yang jelas.
Kajian mendalam dari berbagai otoritas pertahanan siber, termasuk imbauan mitigasi risiko komputasi yang dipublikasikan oleh Badan Siber dan Sandi Negara, secara konsisten menyoroti eskalasi insiden kebocoran data akibat kelalaian operasional dalam memanfaatkan teknologi otomasi generatif. Para pemangku kebijakan teknologi harus menyadari bahwa tata kelola keamanan data AI bukan sekadar lampiran kepatuhan teknologi informasi biasa, melainkan fondasi utama penjaga kelangsungan bisnis. Tanpa benteng pengawasan terstruktur, model publik berpotensi menyerap formula rahasia dagang, strategi penawaran tender, atau identitas pelanggan, lalu memuntahkan kembali wawasan tersebut kepada pihak asing yang sengaja melancarkan kueri jebakan.
Anatomi Ancaman Siber pada Ekosistem Model Bahasa Skala Besar
Model komputasi generatif beroperasi lewat kalkulasi probabilitas matematis pada matriks neural yang sangat rumit, bukan melalui pembacaan basis data relasional statis seperti sistem perangkat lunak konvensional. Karakteristik probabilistik ini memicu munculnya vektor serangan baru yang tidak mampu diendus oleh sistem dinding api tradisional.
Infiltrasi Perintah Melalui Rekayasa Prompt Tersembunyi
Vektor kerentanan yang paling banyak memakan korban dalam ekosistem otomasi adalah rekayasa perintah terselubung atau penyusupan instruksi manipulatif. Pelaku kejahatan siber menyisipkan perintah berbahaya ke dalam dokumen digital, berkas presentasi, surel masuk, atau bahkan metadata halaman web yang nantinya diproses oleh agen cerdas. Saat agen tersebut membaca dokumen tersebut untuk menyusun rangkuman, instruksi jahat langsung membajak nalar pemrosesan sistem, memaksanya mengekstrak riwayat percakapan sebelumnya dan mengirimkan data tersebut ke peladen peretas. Bentuk manipulasi semantik ini menempatkan risiko langsung terhadap integritas sistem dan keamanan data AI yang sedang beroperasi pada peladen awan.
Kebocoran Kekayaan Intelektual Lewat Riwayat Pelatihan Model
Celah kritis lainnya berpangkal pada fenomena eksfiltrasi data melalui teknik rekonstruksi balik. Berbagai simulasi forensik digital membuktikan bahwa bobot model yang dilatih menggunakan data privat perusahaan rentan terhadap serangan inversi data. Melalui ribuan variasi kueri yang dirancang secara sistematis, aktor ancaman dapat memicu halusinasi terarah pada model untuk membocorkan baris kode sumber tertutup, kunci token kriptografis yang tersimpan dalam repositori internal, hingga rekam medis konsumen yang pernah diinput secara ceroboh ke dalam alur pelatihan.
Strategi Teknis Menjaga Ketahanan Infrastruktur Digital dari Eksploitasi
Menghadapi spektrum ancaman yang kian dinamis dan terdesentralisasi, para pemimpin teknologi informasi wajib menerapkan langkah terencana guna memperkukuh keamanan data AI pada seluruh alur pemrosesan informasi. Kesiapsiagaan digital menuntut pergeseran paradigma dari pengamanan pasif menuju rekayasa pertahanan aktif yang memverifikasi setiap denyut komputasi secara berkelanjutan.
Penerapan Arsitektur Zero Trust pada Lapisan Komputasi Model
Prinsip verifikasi tanpa kompromi harus diperluas hingga menyentuh setiap simpul interaksi model komputasi cerdas. Setiap pemanggilan antarmuka pemrograman, pertukaran bobot parameter, dan pengiriman kueri pengguna wajib melewati validasi identitas kriptografis berlapis. Menjalankan model inferensi di dalam wadah komputasi terisolasi yang tidak memiliki akses langsung ke jaringan inti korporasi merupakan benteng pertahanan vital guna mencegah pergerakan lateral peretas saat insiden penyusupan terjadi.
Sanitasi dan Anonimisasi Data Sebelum Proses Inferensi Berjalan
Sebelum sebuah kueri atau dokumen dialirkan ke mesin kecerdasan buatan, sistem penyaring perantara wajib membedah muatan teks guna membersihkan seluruh informasi pengenal pribadi dan kredensial sensitif. Penggunaan teknik penyamaran token acak serta penerapan modul privasi diferensial menjamin bahwa data mentah yang dianalisis mesin pemroses tidak lagi memiliki keterikatan langsung dengan identitas subjek data aslinya. Prosedur penyaringan ketat semacam ini sangat krusial bagi stabilitas operasional serta keamanan data AI dalam jangka panjang.
Pengaturan Parameter Akses Berbasis Peran Terintegrasi
Memberikan wewenang akses yang seragam kepada seluruh karyawan merupakan kekeliruan fatal yang masih jamak ditemukan dalam struktur korporasi. Agen cerdas yang bertugas membantu divisi keuangan harus dipagari dalam lingkungan basis data terenkripsi khusus, terpisah total dari sistem yang diakses oleh divisi penjualan atau pemasaran umum. Pembatasan akses berbasis peran memastikan bahwa model yang diintegrasikan tidak menjadi jembatan pintas bagi staf yang tidak berwenang untuk mengintip dokumen rahasia perusahaan.
Kebijakan Tata Kelola Internal demi Melindungi Integritas Informasi
Benteng teknis paling mutakhir sekalipun akan rapuh apabila tidak ditopang oleh kerangka tata kelola sumber daya manusia yang disiplin. Pengamanan ekosistem digital memerlukan keselarasan mutlak antara kepatuhan regulasi, pengawasan sistematis, dan pembentukan budaya kewaspadaan siber harian. Organisasi perlu merumuskan regulasi komprehensif, mirip dengan komitmen etis yang tertuang dalam kebijakan perlindungan pembaca pada platform media digital kredibel, demi menjaga kepercayaan pemangku kepentingan.
Langkah ini menciptakan benteng pertahanan berlapis untuk memastikan keamanan data AI tetap terjaga di tengah interaksi harian karyawan dengan sistem otomatisasi cerdas.
Pembentukan Protokol Audit Rutin untuk Deteksi Anomali Kueri
Pencatatan log telemetri secara berkelanjutan terhadap seluruh aktivitas kueri yang diajukan ke sistem model memungkinkan tim respons insiden mendeteksi anomali sejak fase awal. Perangkat pemantau cerdas dapat disetel untuk menandai aktivitas di luar kewajaran, seperti lonjakan permintaan unduhan data historis dalam jumlah raksasa pada tengah malam atau repetisi kueri terstruktur yang menyerupai pemindaian kerentanan sistem.
Edukasi Risiko Rekayasa Sosial Generasi Baru bagi Seluruh Tim
Manusia kerap menjadi mata rantai paling rentan dalam arsitektur keamanan siber modern. Pelatihan literasi rutin mengenai taktik manipulasi psikologis generasi baru, seperti peniruan identitas suara berbasis kecerdasan buatan dan pembuatan surel jebakan yang luar biasa meyakinkan, wajib diintegrasikan ke dalam program orientasi seluruh karyawan. Mengasah kepekaan kritis tim terhadap manipulasi visual dan teks digital adalah tameng pertahanan lini pertama yang sesungguhnya.
Menatap Masa Depan Ekosistem Digital yang Berkelanjutan dan Terkendali
Arus revolusi teknologi otomatisasi cerdas tidak akan surut, dan langkah reaksioner seperti melarang penggunaannya secara total justru akan mengikis daya saing perusahaan di pasar global yang bergerak cepat. Kepemimpinan teknologi yang matang tercermin dari kemampuan institusi dalam memadukan percepatan inovasi dengan ketahanan siber yang tangguh tanpa toleransi terhadap celah pengabaian.
Transformasi digital yang sukses menuntut keberanian membongkar kebiasaan kerja lama yang ceroboh, keberlanjutan investasi pada arsitektur penyaring data, serta komitmen membangun fondasi kokoh bagi keamanan data AI yang mampu beradaptasi terhadap eskalasi ancaman siber masa depan. Melalui eksekusi disiplin terhadap tujuh pilar strategis yang telah diuji di lapangan, korporasi dapat menyerap seluruh keunggulan otomasi cerdas secara maksimal tanpa pernah mempertaruhkan kedaulatan informasi berharga yang telah dibangun dengan dedikasi tinggi.