Gelombang ancaman kejahatan siber perbankan telah berkembang menjadi teror nyata yang meluluhlantakkan rasa aman para pemegang rekening di seluruh pelosok Tanah Air. Bila satu dekade lalu pembobolan dana bank identik dengan aksi fisik merusak mesin anjungan tunai mandiri atau pencurian kartu secara konvensional, kini medan pertempuran telah berpindah total ke dalam genggaman tangan. Sindikat terorganisasi mengeksploitasi celah psikologis, kerentanan sistem operasi gawai pintar, dan fragmentasi regulasi demi menyedot miliaran rupiah hanya dalam hitungan menit.
Hasil penelusuran mendalam tim investigasi bersama para pakar keamanan informasi memperlihatkan betapa matangnya ekosistem penipuan digital ini. Para pelaku bukan lagi peretas amatir yang bekerja sendirian di kamar sempit, melainkan jejaring kejahatan terstruktur yang memiliki divisi riset target, pengembang kode berbahaya, operator manipulasi psikologis, hingga kurir penampung dana hasil kejahatan. Berdasarkan data pemantauan ketat yang dihimpun sesuai standar verifikasi fakta redaksi kami, kerugian kumulatif akibat penjarahan dana nasabah secara daring ini telah menyentuh angka ratusan miliar rupiah sepanjang periode tahun berjalan.
Anatomi Transformasi Serangan Digital Sektor Keuangan
Memahami bagaimana musuh bergerak menuntut penelusuran terhadap evolusi kejahatan siber perbankan dalam beberapa tahun terakhir. Di masa awal perbankan internet, benteng pertahanan perbankan nasional berfokus pada enkripsi server induk dan pencegahan serangan defacement situs web. Namun, menyadari bahwa sistem inti perbankan memiliki lapisan perlindungan berlapis yang sangat sulit ditembus, kelompok penjahat mengubah arah bidikan mereka ke mata rantai terlemah dalam ekosistem keamanan, yakni manusia itu sendiri.
Pergeseran Pola Serangan dari Server ke Rekayasa Perilaku Manusia
Para arsitek penipuan digital menyadari bahwa memanipulasi kepanikan, rasa ingin tahu, atau ketamakan nasabah jauh lebih murah dan efisien ketimbang memecahkan kunci kriptografi tingkat militer milik perbankan. Metode social engineering atau rekayasa sosial diintegrasikan dengan perangkat lunak jahat berkategori perusak tinggi. Target tidak lagi diserang secara acak melalui surat elektronik spam murahan, melainkan didekati dengan pesan personal yang sangat terarah, memanfaatkan data kependudukan bocor yang diperjualbelikan secara bebas di pasar gelap internet.
Jaringan Sindikat Terorganisasi dan Aliran Dana Gelap
Kecepatan perpindahan uang hasil curian menjadi kunci mengapa aksi peretasan ini sangat sulit dipulihkan seketika. Begitu akses mobile banking seorang korban berhasil dikuasai, sindikat langsung mengerahkan jaringan rekening penampung berlapis yang dikenal dengan istilah rekening nominee. Rekening-rekening ini dibuka menggunakan identitas warga miskin atau dokumen palsu yang dibeli seharga ratusan ribu rupiah. Dalam tempo kurang dari lima menit, uang puluhan juta rupiah dipindahkan melintasi belasan rekening bank berbeda, dikonversi menjadi aset kripto tanpa identitas, atau ditarik secara tunai melalui agen bank tanpa kantor di pelosok daerah terpencil.
5 Modus Kejahatan Siber Perbankan yang Mengancam Rekening Nasabah
Menghadapi medan pertempuran asimetris ini, literasi publik menjadi garis pertahanan terdepan. Modus operandi yang digunakan para pelaku terus bermutasi seiring ditutupnya celah-celah keamanan terdahulu. Berikut adalah lima pola serangan paling berbahaya yang paling sering memakan korban dan patut diwaspadai secara seksama.
Penyusupan Berkas Instalasi Palsu Berkedok Undangan dan Kurir Paket
Serangan menggunakan berkas berformat Android Package Kit (APK) modifikasi masih menjadi mesin pencetak uang paling agresif bagi sindikat peretas. Pelaku menyamarkan berkas berbahaya ini sebagai undangan pernikahan digital, surat bukti tilang elektronik, resi pelacakan paket ekspedisi, hingga pengumuman lowongan kerja kementerian. Begitu korban mengeklik dan memberikan izin aksesibilitas tanpa sadar, malware tersebut mengambil alih kontrol penuh perangkat. Program jahat ini mampu menyadap SMS otentikasi dua langkah, mencatat penekanan tombol kata sandi, bahkan mematikan layar ponsel sementara pelaku mentransfer seluruh saldo di latar belakang.
Eksploitasi Pengalihan Kartu Seluler demi Meretas Kode Otentikasi
Metode SIM swap fraud merupakan bentuk kejahatan terencana tingkat tinggi yang melibatkan kelengahan verifikasi di gerai operator seluler. Pelaku mendatangi gerai dengan membawa kartu identitas palsu yang telah disesuaikan dengan data korban incaran, kemudian meminta penggantian kartu seluler fisik baru dengan alasan kartu lama rusak atau hilang. Ketika operator meloloskan permohonan tersebut tanpa prosedur verifikasi biometrik ketat, kartu pada ponsel korban otomatis mati total. Pelaku kemudian langsung memanfaatkan nomor tersebut untuk meminta pemulihan kata sandi aplikasi perbankan dan menyedot kode One-Time Password yang dikirimkan sistem perbankan.
Situs Bayangan Penjerat Data Akses Finansial Pengguna
Kejahatan siber perbankan melalui situs tiruan atau phishing kini memanfaatkan teknik Search Engine Optimization gelap dan iklan berbayar di mesin pencari. Korban yang terbiasa mengetikkan kata kunci nama bank di mesin pencari alih-alih mengetikkan alamat lengkap sering kali terkecoh mengeklik tautan bersponsor paling atas. Tampilan halaman antarmuka web palsu tersebut dibuat persis seratus persen menyerupai portal resmi bank terkait. Sekali korban memasukkan nomor identitas pengguna, kata sandi, dan respons token otentikasi fisik, informasi sensitif tersebut langsung disalurkan ke layar peretas untuk dieksekusi secara instan.
Panggilan Manipulatif Mengatasnamakan Petugas Resmi Layanan Bantuan
Vishing atau voice phishing menggabungkan kemampuan komunikasi persuasif dengan manipulasi teknologi pemalsu identitas nomor pemanggil. Pelaku menelepon calon korban dengan nomor yang terlihat identik dengan nomor call center resmi bank swasta atau badan usaha milik negara ternama. Dengan nada bicara formal dan meyakinkan layaknya petugas terlatih, penelepon mengabarkan adanya transaksi janggal bernilai fantastis pada rekening korban. Dalam kondisi panik, korban digiring untuk membatalkan transaksi tersebut dengan cara menyebutkan kode rahasia atau mengeklik tautan pembatalan yang sejatinya merupakan otorisasi perpindahan dana.
Penyusupan Malware Perekam Jejak Tombol pada Mesin Anjungan Mandiri
Kendati serangan digital gawai kian mendominasi, bahaya skimming fisik pada mesin penarikan uang belum sepenuhnya punah. Sindikat kriminal masa kini menggunakan perangkat skimming mini yang ditanamkan jauh di dalam mulut slot kartu, menjadikannya nyaris tidak kasat mata dari luar. Ditambah dengan kamera lubang jarum mini beresolusi tinggi yang mengarah tepat ke tombol papan angka, pelaku merekam kombinasi nomor kartu dan kode sandi rahasia nasabah secara simultan untuk kemudian diduplikasi ke dalam kartu polosan demi menguras saldo di mesin lain.
Kelemahan Regulasi dan Tantangan Pembuktian Forensik Digital
Tingginya angka korban pembobolan rekening menyingkap tabir persoalan sistemik pada sistem perlindungan konsumen jasa keuangan di Indonesia. Regulasi yang diterbitkan oleh Otoritas Jasa Keuangan telah menegaskan kewajiban bank memperkuat sistem deteksi penipuan transaksi seketika. Kendati demikian, dalam ranah penanganan kasus kejahatan siber perbankan di lapangan, posisi nasabah kerap berada di pihak yang sangat lemah dan dirugikan.
Ketimpangan Beban Pembuktian Antara Nasabah dan Perbankan
Ketika saldo raib tak berbekas, respons baku yang kerap diterima nasabah dari pihak perbankan adalah transaksi tersebut dinyatakan sah secara sistem karena melibatkan penggunaan kredensial otentikasi yang benar. Beban pembuktian justru dipikulkan ke pundak nasabah yang awam teknologi forensik digital. Nasabah dituntut membuktikan bahwa gawai mereka disusupi kode jahat atau terjadi kelalaian pada sistem pertahanan bank, sebuah misi yang nyaris mustahil diselesaikan tanpa pendampingan auditor forensik independen berbiaya mahal.
Kendala Pelacakan Jejak Rekening Penampung Antar Wilayah
Aparat penegak hukum yang menangani laporan penipuan digital kerap terbentur birokrasi pembekuan rekening antar bank yang memakan waktu berhari-hari. Saat surat perintah pemblokiran resmi keluar dari kepolisian, aliran uang haram tersebut lazimnya telah berpindah melalui lima hingga tujuh lapis rekening berbeda dan lenyap ditelan jaringan pedagang kripto luar negeri. Ketiadaan sistem pemblokiran darurat terpusat terintegrasi lintas industri perbankan yang bisa diakses seketika saat laporan masuk menjadi celah emas yang terus dimanfaatkan para kriminal digital.
Protokol Ketat Penyelamatan Saldo dan Proteksi Aset Finansial
Menyadari bahwa sistem regulasi dan penegakan hukum membutuhkan waktu untuk beradaptasi dengan kecepatan mutasi teknologi peretasan, setiap individu dituntut mengambil langkah aktif melindungi kedaulatan finansial masing-masing. Membentengi diri dari keganasan kejahatan siber perbankan bukan sekadar soal mengganti kata sandi berkala, melainkan membangun disiplin higienitas digital yang ketat tanpa kompromi.
Langkah Darurat Saat Menyadari Anomali Transaksi Rekening
Apabila Anda mendapati notifikasi transaksi yang tidak pernah Anda lakukan atau ponsel Anda tiba-tiba kehilangan sinyal secara misterius tanpa penyebab fisik yang jelas, setiap detik menjadi penentu keselamatan aset Anda. Jangan menunda untuk mengambil tindakan penyelamatan berikut ini.
- Segera putuskan koneksi internet pada ponsel dengan mengaktifkan mode pesawat guna mematikan kendali jarak jauh malware yang mungkin bercokol di perangkat.
- Gunakan perangkat lain atau telepon rumah untuk menghubungi nomor panggilan darurat resmi bank guna meminta pemblokiran rekening serta akses mobile banking secara total.
- Kunjungi kantor cabang terdekat guna meminta rekening koran terperinci dan laporkan identitas rekening tujuan transfer gelap ke portal penipuan resmi milik otoritas pemerintah.
- Lakukan reset pabrik menyeluruh pada ponsel pintar yang diduga terinfeksi untuk membasmi berkas trojan tersembunyi hingga ke akarnya.
Penerapan Higienitas Siber Perangkat Komunikasi Harian
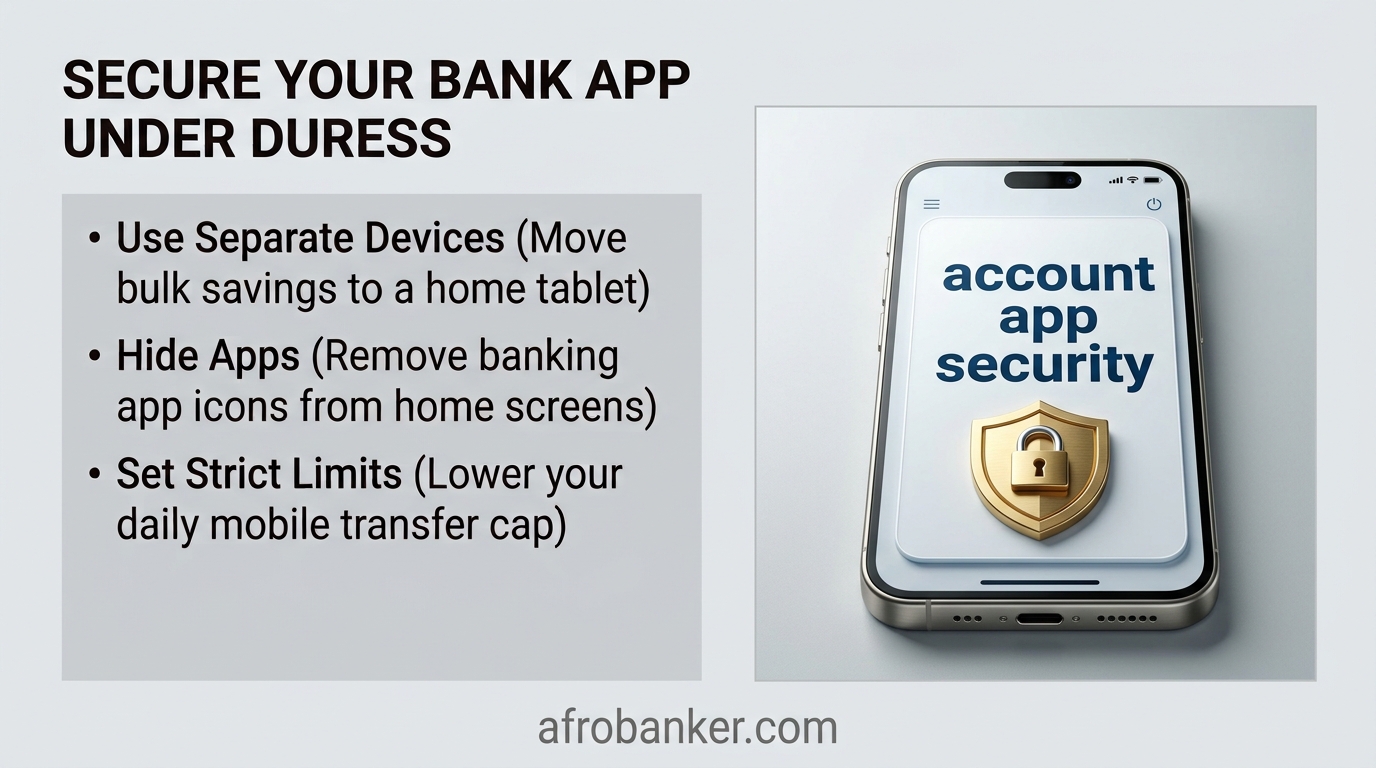
Langkah pencegahan permanen harus dijadikan kebiasaan baku dalam beraktivitas digital. Pastikan sistem operasi ponsel selalu diperbarui ke versi teranyar karena pembaruan tersebut memuat tambalan celah keamanan yang sangat krusial. Nonaktifkan secara permanen opsi pemasangan aplikasi dari sumber tidak dikenal pada menu pengaturan ponsel Android Anda. Selain itu, pisahkan nomor ponsel yang didaftarkan untuk mobile banking dengan nomor yang digunakan untuk berinteraksi publik di media sosial atau aplikasi pesan instan guna meminimalisasi risiko rekayasa sosial tertarget.
Masyarakat tidak boleh lagi memandang remeh keamanan data pribadi seperti nama ibu kandung, tanggal lahir, dan nomor induk kependudukan. Dalam lanskap digital modern, data tersebut adalah anak kunci yang mampu membuka gerbang pundi-pundi tabungan jerih payah Anda. Ke depan, kesiapsiagaan menghadapi kejahatan siber perbankan harus bertumpu pada kolaborasi tangguh antara kehati-hatian individu, komitmen transparansi perbankan, dan ketegasan aparat penegak hukum dalam membongkar sindikat hingga ke akar pendanaannya.