Isu mengenai keamanan data AI kini menjadi perdebatan paling panas di ruang rapat direksi maupun meja kerja para praktisi teknologi informasi modern. Lompatan kemampuan komputasi generatif yang begitu memesona kerap membuat banyak pihak terlena, hingga mengabaikan bahaya laten yang mengintai di balik kecanggihan algoritma. Ketika sebuah model bahasa besar menyerap jutaan baris kode pemrograman, percakapan rahasia, dan dokumen keuangan internal, batas antara lonjakan efisiensi kerja dan malapetaka kebocoran privasi menjadi sangat tipis. Banyak entitas bisnis tergesa-gesa mengadopsi asisten digital tanpa menyadari bahwa informasi strategis mereka tengah dipertaruhkan sebagai bahan bakar komputasi yang berisiko terdistribusi ke domain publik.
Akselerasi teknologi ini membawa konsekuensi nyata terhadap kedaulatan informasi digital. Fenomena bocornya kekayaan intelektual lewat layanan otomasi bukan lagi sekadar skenario teoretis dalam simposium peretasan, melainkan realitas faktual yang telah merugikan reputasi banyak perusahaan global. Kebutuhan untuk menyeimbangkan akselerasi pemanfaatan model cerdas dengan benteng pertahanan siber yang kokoh adalah tuntutan mutlak yang tidak dapat ditunda lagi. Memahami seluk-beluk keamanan data AI bukan sekadar urusan membatasi akses peladen, melainkan upaya merestrukturisasi tata kelola informasi digital dari hulu hingga hilir secara disiplin.
Lanskap Kerentanan Baru di Tengah Ledakan Otomasi Cerdas
Tantangan pertahanan siber masa kini telah bermutasi jauh melampaui paradigma proteksi malware konvensional atau sekadar pemblokiran port jaringan. Kehadiran kecerdasan sintetis melahirkan bidang serangan baru yang belum pernah diantisipasi dalam arsitektur keamanan era terdahulu. Mesin pembelajar modern tidak sekadar menyimpan data secara statis, melainkan mengekstraksi keterkaitan probabilitas, membentuk asosiasi konsep yang rumit, dan menyimpannya dalam miliaran bobot parameter neural tersembunyi. Karakteristik kotak hitam ini mengakibatkan data rahasia yang pernah masuk ke dalam siklus pembelajaran dapat direkonstruksi kembali oleh pihak luar yang mengeksploitasi celah keluaran sistem.
Bahaya Pembelajaran Mesin yang Menyerap Rahasia Korporasi
Banyak tenaga kerja tidak menyadari bahwa menempelkan draf laporan finansial kuartalan atau basis kode perangkat lunak ke dalam jendela obrolan daring berbayar sekalipun berisiko mengekspos rahasia dagang. Apabila penyedia platform menggunakan interaksi masukan pengguna sebagai pangkalan data pelatihan untuk generasi model berikutnya, formula rahasia atau strategi korporasi dapat dimunculkan kembali saat pengguna lain mengajukan pertanyaan pancingan. Hal ini memicu ancaman spionase industri berskala masif tanpa perlu meretas dinding pertahanan pangkalan data utama.
Ancaman Serangan Rekayasa Prompt dan Injeksi Konteks
Kerentanan lain muncul dari teknik manipulasi linguistik yang kian lihai dirancang oleh pelaku kejahatan siber. Serangan injeksi prompt tidak langsung dapat disisipkan ke dalam dokumen publik, situs web, atau surel yang diproses secara otomatis oleh agen kecerdasan buatan. Begitu agen membaca instruksi manipulatif tersebut, logika sistem dapat dibajak untuk mengekstraksi hak istimewa pengguna lain, mengekspor riwayat percakapan rahasia, hingga menjalankan perintah jahat pada peladen internal tanpa terdeteksi oleh perangkat pemantau lalu lintas jaringan tradisional.
Titik Buta Tata Kelola yang Menyebabkan Kebocoran Sistem
Kebocoran informasi skala besar umumnya bersumber dari kelalaian manajemen dalam mendefinisikan batas pemanfaatan teknologi baru. Sebagian besar departemen operasional memandang perangkat cerdas sebatas instrumen pendukung efisiensi harian yang tidak memerlukan izin khusus. Dampaknya, muncul fenomena bayangan teknologi informasi ketika para pegawai memanfaatkan akun perorangan gratisan demi mempercepat tenggat waktu proyek, padahal berkas yang diunggah memuat data sensitif konsumen dan rahasia operasional internal.
Ketiadaan protokol pemantauan komprehensif membuat inisiatif keamanan data AI di tingkat korporasi tertinggal jauh di belakang kebiasaan kerja harian. Banyak organisasi baru tersentak saat data pelanggan mereka ditemukan beredar di pasar gelap digital akibat integrasi antarmuka pemrograman aplikasi pihak ketiga yang tidak melewati proses audit keamanan independen secara berkala. Mengandalkan kesadaran moral pengguna saja tanpa dukungan sistem pembatasan teknis yang presisi terbukti menjadi celah terbesar dalam benteng keamanan organisasi modern.
7 Strategi Teknis Mengokohkan Proteksi Ekosistem Komputasi Cerdas
Mencegah kebocoran data dan memulihkan integritas sistem menuntut rekayasa ulang dalam alur pemrosesan data perusahaan. Menjaga kerahasiaan informasi harus dilakukan lewat pendekatan proaktif dengan memanfaatkan lapisan proteksi mutakhir yang terukur. Menerapkan disiplin ketat dalam ekosistem kerja digital merupakan langkah preventif terbaik agar produktivitas algoritma tidak berbalik menjadi bumerang yang melumpuhkan bisnis. Komitmen mengawal keamanan data AI secara menyeluruh wajib diwujudkan melalui serangkaian tindakan taktis berikut ini.
Menerapkan Filter Anonimisasi pada Setiap Aliran Perintah
Langkah fundamental yang wajib diambil adalah memasang gerbang penyaring data otomatis sebelum instruksi diteruskan ke model komputasi mana pun. Seluruh informasi personal yang mencakup identitas kependudukan, rincian kontak perorangan, rekam riwayat kesehatan, hingga nomor transaksi perbankan harus disamarkan secara otomatis lewat teknik tokenisasi satu arah. Melalui filter sanitasi ini, sekalipun peladen penyedia layanan cerdas mengalami peretasan, informasi yang terekspos hanyalah deretan karakter acak tanpa makna yang mustahil dikaitkan kembali ke entitas aslinya. Strategi ini sangat krusial dalam memperkuat keamanan data AI pada industri keuangan dan perbankan yang terikat regulasi ketat.
Menjalankan Isolasi Pangkalan Data Vektor Secara Tertutup
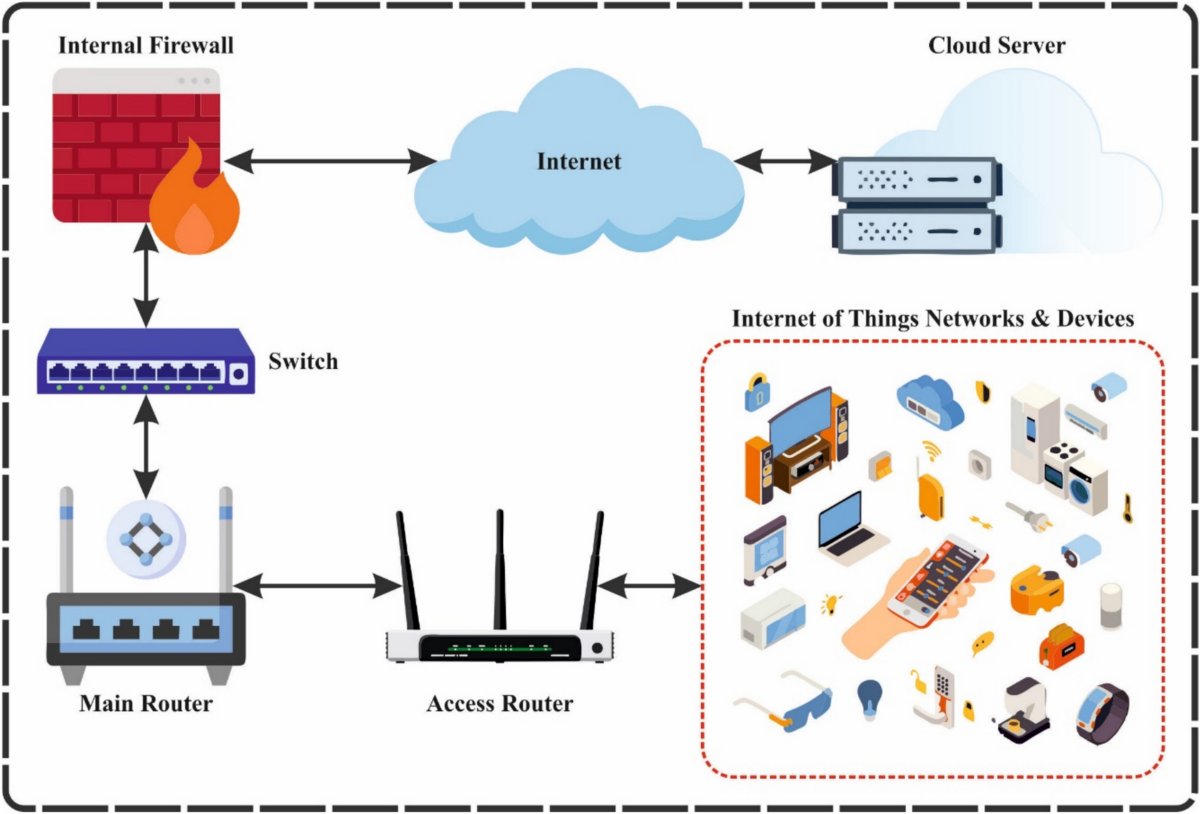
Penggunaan metode penemuan kembali informasi kini menjadi solusi populer untuk menghubungkan dokumen internal dengan kecerdasan komputasi. Akan tetapi, repositori vektor yang memuat representasi numerik dokumen berharga sering kali dibiarkan tanpa proteksi memadai. Pangkalan data vektor wajib ditempatkan di dalam jejaring privat virtual tanpa koneksi langsung ke internet publik. Terapkan protokol enkripsi tingkat tinggi baik saat data tersimpan maupun saat berpindah jaringan, dan pastikan otentikasi ketat diterapkan pada setiap permintaan akses data semantik.
Mengadopsi Prinsip Zero Trust untuk Akses Antarmuka Pemrograman Aplikasi
Konsep pertahanan perimeter lama yang mengasumsikan seluruh lalu lintas di dalam kantor aman sudah tidak dapat dipertahankan. Setiap panggilan antarmuka pemrograman aplikasi yang menuju ke mesin cerdas harus diperlakukan sebagai entitas yang berpotensi membawa risiko. Terapkan otentikasi identitas berlapis, berlakukan hak akses minimum yang hanya mengizinkan model membaca data yang relevan dengan tugas spesifiknya, dan lakukan rotasi token autentikasi secara berkala guna melokalisasi risiko jika terjadi penyusupan akun.
Membangun Dinding Pertahanan Khusus Validasi Input dan Output
Menghadapi manipulasi semantik bahasa alami membutuhkan sistem firewall cerdas generasi terbaru yang mampu membaca konteks secara mendalam. Komponen ini bertugas menyaring instruksi masukan dari indikasi teknik injeksi prompt sebelum instruksi tersebut dieksekusi oleh mesin. Pada sisi keluaran, dinding pertahanan wajib memvalidasi setiap respons yang diproduksi sistem untuk memastikan tidak ada kunci enkripsi, kode sumber tersembunyi, atau informasi pribadi pihak ketiga yang terselip secara tidak sengaja ke layar pengguna.
Mengaudit Riwayat Log Transaksi Perintah Tanpa Mengorbankan Hak Pribadi
Pencatatan aktivitas interaksi merupakan instrumen vital dalam menganalisis anomali sistem serta melacak jejak insiden keamanan digital. Setiap perintah yang diajukan ke sistem otomatisasi harus terekam dalam pangkalan data log yang tidak dapat dimanipulasi, lengkap dengan penanda waktu presisi dan identitas akun pemohon. Namun, pencatatan ini harus mematuhi rambu hukum dengan tidak menyimpan teks mentah yang memuat informasi konfidensial perorangan. Praktik ini selaras dengan komitmen keterbukaan dan kebijakan perlindungan pembaca dalam menjaga privasi data tanpa mengerdilkan fungsi pengawasan audit.
Menyusun Kebijakan Internal Berdasarkan Panduan Baku Keamanan Siber
Tata kelola penggunaan teknologi cerdas harus memiliki landasan legal formal yang mengikat seluruh jajaran korporasi. Departemen kepatuhan dan keamanan informasi wajib menerbitkan pedoman operasional baku yang mengatur klasifikasi data, mendefinisikan kategori informasi yang terlarang diproses oleh mesin eksternal, serta merinci sanksi atas pelanggaran prosedur. Langkah penyusunan tata kelola ini perlu merujuk pada standar dan rekomendasi resmi dari Badan Siber dan Sandi Negara untuk memastikan keselarasan protokol internal dengan regulasi ketahanan siber yang berlaku di Indonesia. Kepatuhan ini membuktikan bahwa strategi keamanan data AI perusahaan berpijak pada fondasi hukum yang valid dan teruji.
Meningkatkan Kewaspadaan Sumber Daya Manusia Melalui Simulasi Nyata
Infrastruktur keamanan paling mutakhir akan kehilangan taringnya apabila personel yang mengoperasikannya tidak memiliki kepekaan terhadap ancaman siber. Sosialisasi keamanan tidak boleh sebatas seminar pasif berkala yang mudah dilupakan. Perusahaan perlu melatih insting para pegawainya lewat simulasi serangan rekayasa sosial, skenario kebocoran data terarah, serta pelatihan langsung cara membedakan interaksi yang aman dan berisiko. Membangun pola pikir waspada di tingkat individu akan menciptakan barisan pertahanan awal yang kokoh di seluruh lini kerja.
Membangun Ekosistem Inovasi yang Beretika dan Tangguh
Pemanfaatan lompatan teknologi komputasi cerdas bukanlah ajang adu cepat tanpa kendali keselamatan. Mengejar efisiensi operasional dengan mengorbankan perlindungan privasi digital adalah perjudian berisiko tinggi yang dapat meruntuhkan fondasi bisnis dalam hitungan detik. Kematangan digital suatu organisasi tidak dilihat dari seberapa agresif mereka menggelar otomasi di segala lini, melainkan dari seberapa tangguh mereka mempertahankan kedaulatan informasi di tengah ancaman siber yang kian canggih.
Sinergi antara rekayasa teknis, penyaringan alur data, penerapan hak akses ketat, dan audit berkala membuktikan bahwa lompatan inovasi dapat berjalan beriringan dengan standar keamanan kelas wahid. Menjadikan keamanan data AI sebagai pilar fundamental strategi perusahaan akan memposisikan bisnis Anda selangkah lebih maju, berdaya saing tinggi, dan dipercaya oleh para pemangku kepentingan dalam jangka panjang. Ketahanan masa depan bukan diraih lewat keberuntungan, melainkan dibangun melalui kalkulasi risiko yang presisi hari ini.