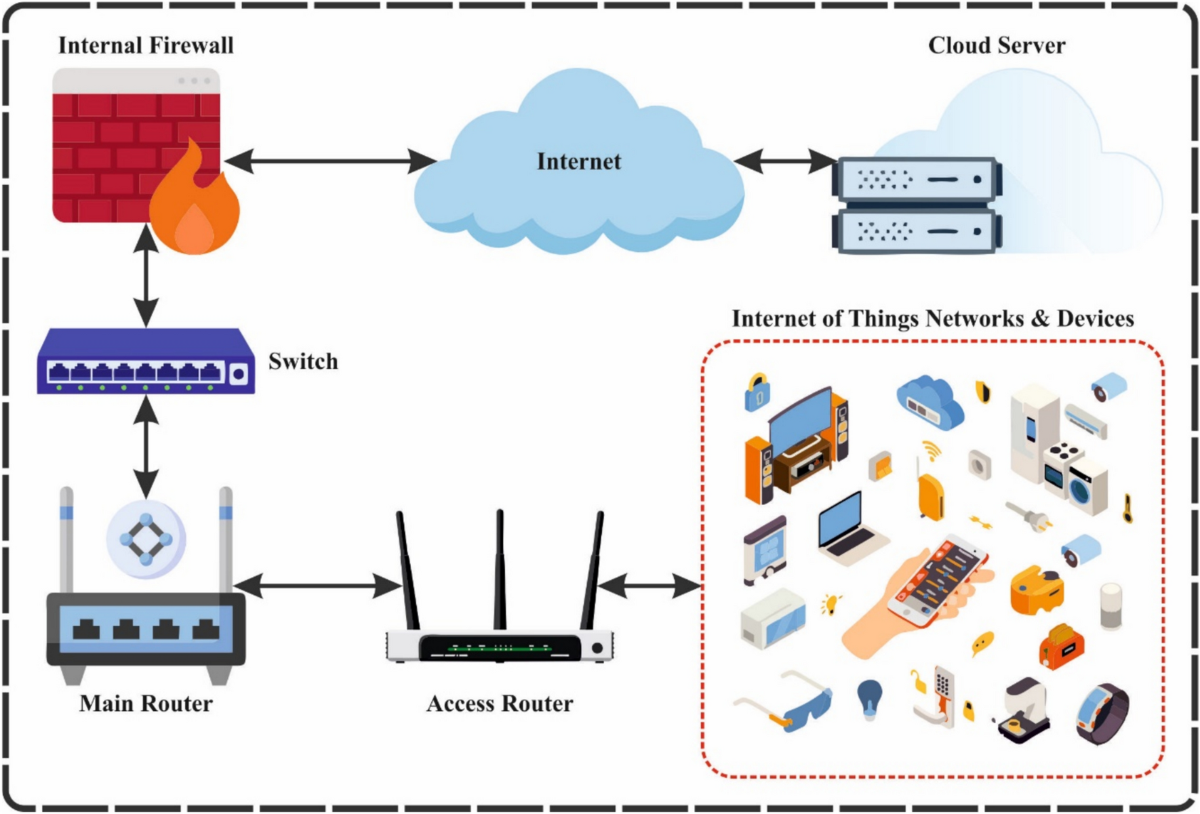
Mewujudkan standar tinggi bagi keamanan data AI generatif kini menjadi tantangan paling genting bagi praktisi teknologi, pengembang, dan institusi modern di seluruh dunia. Ketika platform berbasis model bahasa besar (LLM) seperti ChatGPT, Claude, maupun Gemini diadopsi secara masif demi mendongkrak produktivitas harian, batas antara efisiensi kerja dan kerentanan fatal menjadi kian kabur. Fenomena shadow AI, yakni pemanfaatan alat berbasis kecerdasan artifisial oleh karyawan tanpa izin atau pengawasan resmi divisi teknologi informasi, melahirkan jalur eksfiltrasi data yang sama sekali tidak terlacak oleh perangkat keamanan konvensional.
Banyak kalangan profesional tanpa sadar memasukkan potongan kode sumber kepemilikan intelektual, dokumen rahasia finansial, hingga rekam medis pasien ke dalam jendela percakapan instan. Begitu data tersebut terkirim melintasi jaringan menuju peladen penyedia pihak ketiga, kontrol langsung terhadap informasi tersebut seketika lenyap. Informasi yang dikirimkan berisiko diserap ke dalam korpus pelatihan model masa depan, berpotensi dimuntahkan kembali sebagai respons kepada pihak asing, atau disadap di tengah jalan oleh aktor spionase digital industri yang terus berburu celah eksploitasi baru.
Mengandalkan kepatuhan buta pengguna atau sekadar larangan sepihak terbukti tidak membuahkan hasil berkelanjutan di lapangan. Yang dibutuhkan dunia industri saat ini adalah cetak biru teknis dan operasional yang mampu menjembatani pemanfaatan teknologi cerdas tanpa harus menggadaikan kedaulatan informasi berharga. Menavigasi labirin risiko ini menuntut pemahaman arsitektur yang komprehensif, mulai dari manajemen pipa data hingga tata kelola model mandiri.
Anatomi Ancaman Spionase Algoritma dan Jerat Halusinasi Korporat
Ancaman terhadap privasi komputasi kognitif tidak sekadar berakar dari peretasan basis data biasa, melainkan dari cara kerja internal arsitektur penyerapan bobot model itu sendiri. Ketika sebuah perintah atau prompt dimasukkan, sistem penyedia layanan sering kali menyimpan interaksi tersebut untuk proses penyesuaian lanjutan (fine-tuning) maupun pelatihan ulang. Lembaga resmi seperti Badan Siber dan Sandi Negara secara berkala mengingatkan bahwa transmisi data sensitif ke peladen luar negeri tanpa enkripsi ujung-ke-ujung rentan melanggar kedaulatan siber nasional serta undang-undang perlindungan data pribadi.
Bahaya spionase digital modern kian canggih dengan munculnya teknik model inversion attacks dan prompt injection tingkat lanjut. Pelaku kejahatan siber dapat merancang pertanyaan manipulatif yang memicu model pihak ketiga membocorkan kembali fragmen data rahasia milik pengguna lain yang terserap selama fase pelatihan. Jika seorang insinyur menempelkan algoritma rahasia perusahaan ke dalam sistem publik, ada probabilitas nyata potongan kode tersebut muncul dalam keluaran yang diterima kompetitor bisnis di belahan bumi lain. Tanpa kesadaran mendalam, kegagalan memetakan alur aliran informasi akan meruntuhkan arsitektur keamanan data AI generatif yang selama ini dibangun dengan investasi mahal.
Kerangka Fundamental Pengelolaan Privasi Kecerdasan Artifisial
Menghadapi lanskap ancaman yang dinamis, organisasi wajib beralih dari postur reaktif menuju benteng pertahanan berbasis desain terintegrasi. Fondasi perlindungan ini tidak dirancang untuk menghambat adopsi teknologi mutakhir, melainkan memastikan setiap bit informasi melewati gerbang verifikasi ketat sebelum diproses oleh simpul komputasi. Pendekatan berlapis ini menyatukan rekayasa jaringan, kriptografi modern, dan isolasi lingkungan kerja, sehingga jaminan terhadap keamanan data AI generatif dapat dipertahankan tanpa memangkas daya saing teknologi.
Isolasi Saluran Inferensi Tanpa Retensi Data Pelatihan
Langkah paling pertama dan mendasar adalah memastikan bahwa setiap interaksi komputasi dengan penyedia layanan eksternal diikat oleh perjanjian nir-retensi atau zero data retention. Penggunaan akun publik gratisan harus dihentikan total untuk seluruh aktivitas korporat maupun pengolahan data bernilai tinggi. Sebagai gantinya, manfaatkan saluran antarmuka pemrograman aplikasi (API) tingkat komersial yang menjamin secara kontraktual bahwa masukan maupun keluaran data pengguna tidak akan pernah dicatat, disimpan, ataupun digunakan untuk melatih model publik mereka. Melalui konfigurasi tingkat perusahaan ini, risiko kebocoran akibat siklus pembaruan bobot model dapat dipangkas secara radikal sejak hulu pipa komunikasi.
Penerapan Sistem Anonimisasi dan Masking Data Sintetis
Sebelum sebuah data dilepas keluar dari perimeter internal, lapisan pembersih data otomatis harus bekerja menyaring setiap elemen identitas sensitif (Personally Identifiable Information). Implementasi teknologi seperti pemodelan bahasa pengenalan entitas bernama (Named Entity Recognition) memungkinkan pemindaian otomatis terhadap nama individu, nomor induk kependudukan, alamat surel, rincian rekening perbankan, hingga kunci token API. Elemen-elemen ini secara seketika digantikan dengan token sintetis anonim sebelum dikirimkan ke model generatif. Presisi dalam mendeteksi dan mengaburkan entitas ini sangat menentukan keberhasilan implementasi keamanan data AI generatif saat berinteraksi dengan API pihak ketiga.
Implementasi Model Bahasa Terbuka pada Peladen Lokal Mandiri
Bagi data yang menyandang klasifikasi sangat rahasia atau rahasia negara, menyerahkannya kepada peladen awan pihak ketiga merupakan langkah yang tidak dapat ditoleransi. Berkat lonjakan performa model sumber terbuka (open-source) seperti keluarga Llama, Mistral, atau Gemma, perusahaan kini mampu mengoperasikan kecerdasan artifisial sepenuhnya di dalam infrastruktur pusat data pribadi (on-premise). Dengan memanfaatkan pustaka inferensi lokal seperti Ollama atau vLLM yang dipadukan dengan akselerator grafis internal, seluruh aliran data tidak pernah melintasi batas jaringan perimeter lokal. Strategi komputasi mandiri ini memberikan kedaulatan absolut, menghilangkan ketergantungan pada vendor asing, sekaligus menutup rapat risiko penyadapan kabel optik lintas batas negara.
Langkah Taktis Mengamankan Alur Kerja AI Skala Operasional
Infrastruktur peladen yang tangguh tetap memiliki titik rapuh terbesar pada aspek operasional harian manusia dan alur kerja aplikasi. Membangun pagar pengaman di tingkat sistem memerlukan protokol yang mengatur siapa yang boleh mengakses model, data apa yang boleh diproses, serta bagaimana rekaman jejak audit disimpan secara tahan manipulasi. Harmonisasi antara teknologi isolasi dan tata kelola internal menghadirkan lapisan proteksi proaktif yang melipatgandakan tingkat keamanan data AI generatif di lingkungan kerja produksi.
Pembatasan Akses Berbasis Peran dan Prinsip Hak Akses Terendah
Menerapkan prinsip hak akses terendah atau least privilege adalah keharusan mutlak dalam setiap ekosistem digital kontemporer. Tidak setiap divisi atau individu di dalam perusahaan membutuhkan akses penuh ke model AI yang terhubung dengan basis pengetahuan internal korporat. Melalui arsitektur kontrol akses berbasis peran (RBAC), hak untuk memasukkan kueri ke dalam sistem Retrieval-Augmented Generation (RAG) harus dibatasi hanya pada repositori dokumen yang relevan secara fungsional. Departemen pemasaran tidak boleh memiliki izin komputasi untuk membaca indeks basis data keuangan, begitu pula sebaliknya, demi mencegah eksfiltrasi horizontal antar-divisi.
Audit Log Terenkripsi dan Pemantauan Prompt Forensik
Setiap interaksi dengan model bahasa harus meninggalkan jejak digital yang tidak dapat diubah (immutable audit log). Sistem pencatatan ini bertugas merekam stempel waktu, identitas pengguna, panjang token, serta vektor konteks kueri tanpa menyimpan teks rahasia mentah jika tidak diperlukan. Jejak forensik ini kemudian dianalisis secara berkala menggunakan perangkat analitik perilaku pengguna (UEBA) guna mendeteksi anomali, seperti lonjakan kueri di luar jam kerja atau pola penarikan data dalam volume masif. Dalam matriks kepatuhan industri, pemantauan ketat ini memperkokoh fondasi keamanan data AI generatif dari celah eksfiltrasi terselubung.
Penyaringan Data Keluar Berbasis Pencegahan Kehilangan Data Cerdas
Sistem keamanan siber tradisional sering kali lumpuh saat berhadapan dengan keluaran teks generatif yang tampak wajar namun memuat rahasia dagang tersembunyi. Penggelaran modul pencegahan kehilangan data (DLP) generasi baru yang diletakkan di antara model AI dan pengguna akhir menjadi solusi penangkal paling efektif. Gerbang penyaring ini memindai keluaran inferensi secara real-time untuk memastikan model tidak memuntahkan fragmen basis data internal, skrip kredensial, atau rahasia operasional yang sebelumnya terindeks secara tidak sengaja dalam basis data vektor sistem RAG.
Edukasi Budaya Operasional Tanpa Bocoran Variabel Internal
Pertahanan teknologi secanggih apa pun akan runtuh apabila pengguna di garis depan tidak dibekali literasi keamanan digital yang memadai. Program pelatihan berkala harus berfokus pada teknik rekayasa perintah aman (secure prompt engineering). Tim kerja harus dibiasakan menggunakan teknik penalaran abstrak, menggunakan data fiktif saat meminta model untuk merancang templat dokumen, serta tidak pernah menempelkan log galat peladen yang masih memuat alamat IP internal dan variabel lingkungan sistem. Transformasi pola pikir ini mengubah setiap karyawan menjadi garda terdepan penangkal spionase industri.
Membangun Ketahanan Infrastruktur Digital Masa Depan yang Solid
Perjalanan mengamankan ekosistem kecerdasan artifisial bukanlah garis finis yang statis, melainkan perlombaan adaptasi yang terus berkembang. Seiring dengan kemunculan agen otonom (autonomous AI agents) yang memiliki kemampuan mengeksekusi instruksi peramban web dan terminal komputer secara langsung, vektor kerentanan akan bergeser ke tingkat kendali komputasi yang jauh lebih invasif. Organisasi yang lambat merumuskan tata kelola sejak hari ini akan mendapati diri mereka terperangkap dalam bencana kebocoran data yang melumpuhkan valuasi bisnis.
Sebagai bentuk komitmen jangka panjang terhadap transparansi digital dan integritas teknologi, setiap institusi perlu menyelaraskan operasinya dengan standar global serta kebijakan perlindungan pembaca dan pengguna informasi secara bertanggung jawab. Langkah ini menegaskan bahwa inovasi tidak boleh mengorbankan hak privasi dan keselamatan ekosistem komputasi yang lebih luas.
Menjaga integritas dan keamanan data AI generatif bukanlah sebuah proyek statis satu kali selesai, melainkan kebiasaan operasional berkesinambungan yang menyatukan kecanggihan rekayasa algoritma dengan disiplin proteksi data yang kokoh. Dengan menerapkan isolasi inferensi, sanitasi data berbasis kecerdasan, peladen lokal mandiri, serta pengawasan forensik tanpa henti, kita dapat memanfaatkan seluruh keajaiban efisiensi kecerdasan buatan tanpa pernah menyerahkan kendali atas aset intelektual paling berharga yang kita miliki.